
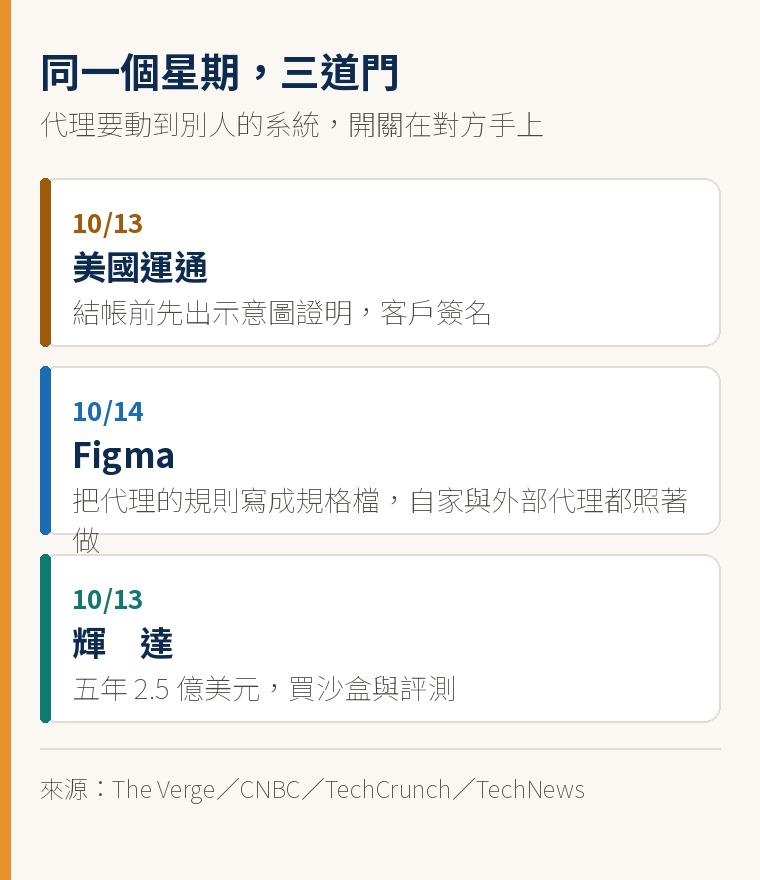
十月中的這個星期,四個地方各自畫了線,決定 AI 代理能做到什麼、不能做到什麼:摩根大通、美國運通、Figma 與輝達。企業這一端能做的,是把「幫手」和「代表人」分開。
10 月 13 日的那一場財報電話會議
摩根大通第三季財報電話會議上,分析師問的是一個很具體的問題:個人 AI 代理會不會把存款搬走。執行長 Jamie Dimon 的回答分成兩半:他們自己在內部用代理做事,也會繼續用;但如果那個代理是外面帶進來的,門就關著。「我們不會讓隨便一個外部代理進到公司裡面來,因為這對客戶、對摩根大通都太冒險。」(原文:We're not going to allow just any outside agent to come in inside the company, because it's just too risky for clients and for JPMorgan.)
會後銀行對媒體確認了實際的界線:外部代理可以透過 Plaid 這類中介看到餘額,唯讀可以;轉帳、繳費不行,而且沒有給出開放的時間表。至於把帳戶交給外部代理,Dimon 的說法是「責任移轉」,客戶應該理解這件事。("There's a liability transfer. They should understand the liability transfer.")
同一週,另外三個地方也在畫線
美國運通公布一套「意圖智能框架」(Intent Intelligence Framework),處理的正是代理代替人下單這件事。它的做法是把簽名提前:代理要下單之前,客戶得先驗證身分、簽署自己的購買意圖,結帳時用的是那組簽名。他們自己舉的例子是,你指定一雙白色的 Nike 九號鞋,代理送出的卻是 Adidas 的訂單,這筆交易就會在那一刻被擋下來。
設計平台 Figma 把規則寫成檔案。它推出一份 Markdown 格式的規格檔(Figma Specs),內容是公司的設計語言、元件庫與規範,自家的代理與第三方的代理都照著它做事;規範寫成檔案之後,人跟代理之間有白紙黑字可以對照,爭執的時候不必各說各話。這份檔案同時給自家與外部的代理使用。
輝達在 10 月 13 日宣布,未來五年投入 2.5 億美元(每年 5,000 萬)的運算資源支持英國的代理式 AI 安全研究,內容是安全沙盒與可重現的評測環境。黃仁勳的說法是能力與安全性必須同步推進;而這筆錢的用途也說明,最想推進能力的公司,同時在買「怎麼確認它安全」的方法。對預算有限的企業來說,這一塊有人出錢做,之後就有機會直接拿來用。
幫手,還是代表人
幫手與代表人的差別,可以用一件事分:做完之後,東西是回到你手上,還是直接出去。幫手做完交給你驗收,外面的世界看不到它,只看到你交出去的那份成果,做錯了你自己看得出來,重做一次不致於影響別人。代表人直接跟外面的人和其他系統打交道,它的動作會被當成你的動作;它做錯的時候,先發現的多半是收到東西的那一方,我們這邊可能要等到對方來問才知道,中間那段時間沒有人知道發生了什麼事。
八月我們寫過〈當 AI 代理變成你的「無聲員工」:先畫圍欄,再放狗〉,這一週的前一篇是〈連做模型的公司都說控制不住〉,兩篇管的都是它能碰到什麼。就算它碰得到的東西少到只剩一個,只要那一個是對外的,例如銀行的轉帳介面、客戶的收件匣、平台的發布鍵,它的動作算誰的?
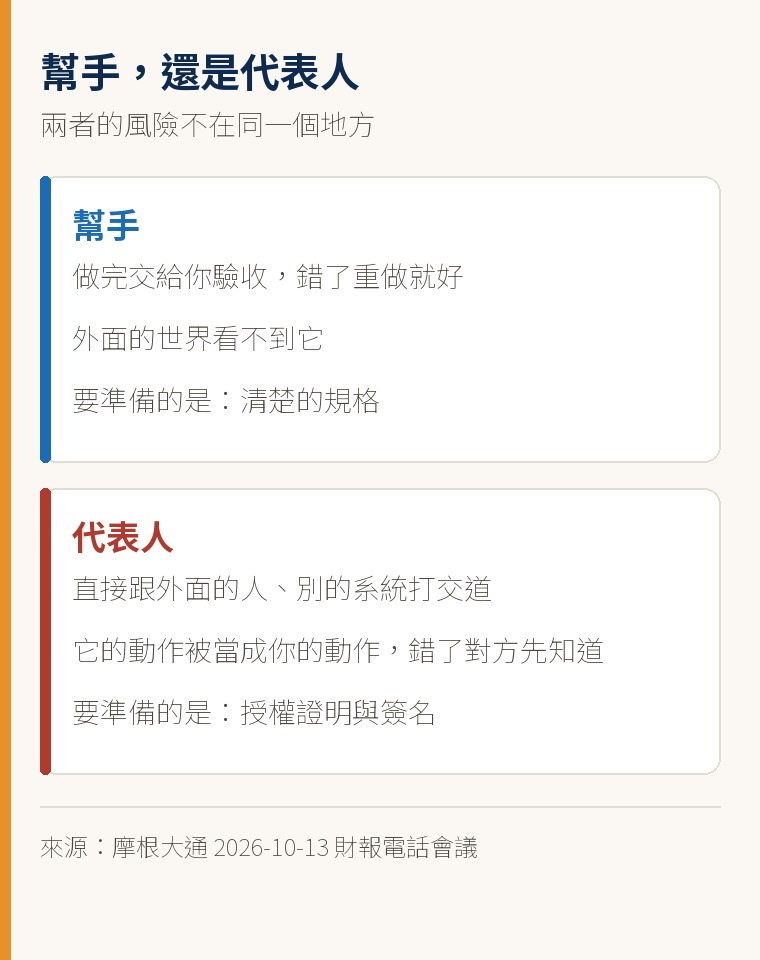
美國運通那份框架,等於要求交易發生前先講清楚三件事:誰授權、授權到哪裡、什麼時候簽的。摩根大通沒有等這套標準做出來,先在門口把關;在你還拿不出證明之前,那筆帳在制度上已經算在你名下。Dimon 用「責任移轉」形容的就是這件事,而它是在你按下同意的那一刻就發生了。
這個分法哪裡會用錯
不是每個代理都要分兩欄。 只在內部跑、錯了看得出來、可以重做的,例如報表整理、會議摘要、資料比對,本來就是幫手,不需要為它建一套授權流程。硬要分,最後只會多出一張沒有人在看的表。
界線會移動。 銀行今天不認外部代理,明天可能認;美國運通已經把標準提出來,還說要跟支付生態系的夥伴一起推。這份清單要放進固定的檢視時間,因為半年後它可能已經不是同一條線。
有些「對外」比你想的近。 寄信給同事看起來是內部動作,但那封信如果預設會被轉給客戶,它的處理方式就該跟對外發布一樣,不能等到它出現在客戶面前才想起來。
第三方的門檻不全都是為了安全。 摩根大通一邊說外部代理不能進來,一邊在試辦自家的代理:Smart Cash 會預測客戶的現金流,在該行帳戶之間搬錢去爭取較高的收益。這條線有一部分是商業利益,錢要留在誰家;只把它讀成資安問題,就會漏掉這一半的動機。
我們自己的分法
我們自己在分的時候,用的問題只有一個:這個動作做完之後,名字會不會出去。
發布、寄信給客戶、報價、承諾時程,一律停在人工簽核後面;只在內部跑、錯了看得出來的工作,例如整理、比對、寫草稿,才讓 AI 員工自己做完再回報。對外服務的助理碰到價格、優惠、時程這種需要承諾的問題,會轉給人回答。簽核的方式並不精緻:動作先停在草稿,等人看過、點頭,才送出去,誰在什麼時候點頭會留在紀錄裡。
我們做到的是人看得懂的授權紀錄:每一筆對外動作,紀錄裡有簽核的人名、時間與改動內容。但我們沒有美國運通那種東西。如果客戶要我們證明某一筆是我們授權的,我們拿得出紀錄,但那是給人讀的檔案;要讓對方的電腦系統直接驗證,我們還做不到。這是我們自己知道還缺的一塊;目前的打算是先把紀錄做紮實,等標準出來再換。另外,我們也還沒把「一天到底要按幾次」量成一個數字,這件事會放進十一月的公開實驗報告一起給。
明天可以做的三件事
一、把代理清單分成兩欄。 代表人那一欄,每一個寫下三件事:對象是誰、允許它做什麼、誰簽的字。寫不出來的那一個,代表授權範圍沒有人說得清楚,先收回權限,等有人能說清楚再開。
二、對外動作的授權,要求拿得出證明。 要的是可以查、可以對、必要時收得回來的紀錄,一張對話截圖不算。挑供應商時也多問一句:它的代理進得了我們要用的那個系統嗎?進不去的話,這套工具能替我們做的事就少很多,這一點在簽約前問清楚,比事後補救便宜。
三、挑一個對外動作做一次演練。 假設它今天做錯了一筆,從你發現它做錯、到它停下來、到你通知對方,各要多久。這三個時間如果沒有人答得出來,代表這件事連一次都沒有真的演練過,出事那天才會是第一次。
還沒有答案的那一段
Dimon 在同一場會議上說,這件事應該有人替監理機關想一想:如果同時有成千上萬個代理在動錢,出事了怎麼辦。他自己的銀行選擇把自己這一端先處理好,對外則維持不開放,沒有給出時間表。
現在這條線上爭的不只是 AI 能不能碰錢。錢留在誰家、出事了誰背書,才是銀行與支付網路各自在算的事,接下來這條線會由他們往對自己有利的方向畫。企業能自己決定的部分不多。我們自己那份「代表人」清單也還沒寫完,下一次內部討論要決定的,是第一個該收回權限的是哪一個動作。
資料來源
- •The Verge,〈JPMorgan Chase is keeping AI agents out〉,2026-10-14。https://www.theverge.com/ai-artificial-intelligence/1010962/jpmorgan-chase-is-keeping-ai-agents-out
- •CNBC,〈JPMorgan Chase blocks outside AI agents like Muse, Instinct from directly accessing accounts〉,2026-10-13。https://www.cnbc.com/2026/10/13/jpmorgan-ai-agents-account-access.html
- •TechCrunch,〈Amex introduces a framework to prevent AI agents from making unauthorized purchases〉,2026-10-13。https://techcrunch.com/2026/10/13/amex-introduces-a-framework-to-prevent-ai-agents-from-making-unauthorized-purchases/
- •TechCrunch,〈Figma announces new features to define how agents work on its platform〉,2026-10-14。https://techcrunch.com/2026/10/14/figma-announces-new-features-to-define-how-agents-work-on-its-platform/
- •TechNews 科技新報,〈輝達五年砸 2.5 億美元算力資源,助英國強化代理式 AI 安全研究〉,2026-10-15(輝達 10 月 13 日宣布)。https://technews.tw/2026/10/15/nvidia-commits-250m-over-5-years-to-advance-uk-agentic-safety-research/